IA
GuíaQué es un agente de IA y en qué se diferencia de un chatbot
Qué es un agente de IA y cuándo basta con un chatbot. Cómo limitar los permisos, dejar los pasos críticos a una persona y no construir de más.
 Bohdan Kononenko6 min de lectura
Qué es un agente de IA se entiende mejor frente a un chatbot: es elegir entre un sistema que conduce un diálogo definido y un sistema que puede planificar trabajo de varios pasos, llamar herramientas y mantener el estado del proceso. Un chatbot no se convierte en agente solo porque responde con un modelo de lenguaje. Si recibe un mensaje, arma una respuesta y pasa a la persona con un operador según una regla fija, es un bot. Si el sistema tiene que decidir qué datos pedir, qué herramienta llamar, si hace falta una aprobación y qué hacer después de la respuesta de la herramienta, ya es un escenario de agente.
Un error al inicio no cuesta «un prompt equivocado». Produce un producto que o no sabe ejecutar la acción necesaria, o recibe permisos de más y una lógica opaca. No todo proceso de negocio necesita autonomía. Muchas veces es más seguro describir la ruta, limitar las respuestas a una base de conocimiento y dejar los pasos críticos a una persona. La elección no empieza por el nombre de la tecnología. Empieza por una pregunta: ¿el sistema solo tiene que conversar o tiene que actuar en otros sistemas y pasar por condiciones?
Qué es un agente de IA
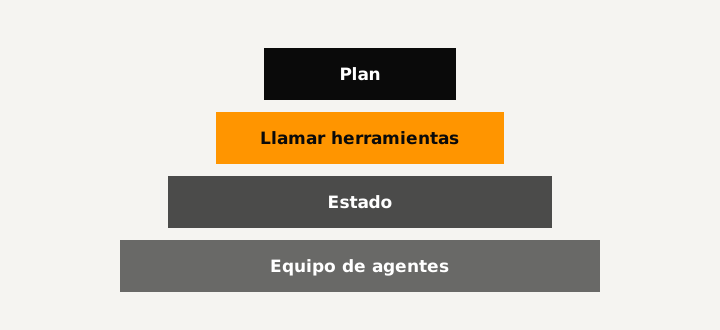
Un agente de IA es una aplicación que no solo genera una respuesta, sino que planifica el trabajo, llama herramientas, coordina a especialistas y guarda el estado suficiente para una tarea de varios pasos. El límite no está en el nombre del producto. Tampoco en si la interfaz tiene un campo de chat.
Planificar significa que el sistema define la siguiente acción según el resultado actual. No es un menú de botones dibujado de antemano. Después de un paso puede hacer falta pedir datos. Después de la respuesta, verificar una condición. Luego, otra acción o una pausa para aprobación.
Una herramienta es aquello con lo que el sistema actúa más allá de la respuesta de texto. Por ejemplo, un buscador, un CRM o una API interna. Llamar una herramienta no convierte al producto en agente. Lo importante es si el sistema puede elegir la llamada adecuada dentro de la tarea definida y continuar el proceso después del resultado.
El estado guarda el contexto del trabajo entre acciones. Sin él, el sistema puede perder qué datos ya revisó, qué decisión formuló o en qué aprobación se detuvo. Para una respuesta única quizá no importe. Para un proceso con varias condiciones, sí.
Coordinar especialistas significa repartir el trabajo: un circuito prepara los datos, otro los verifica, otro redacta el borrador de la decisión. No hace falta dividir cada acción en agentes. La división solo tiene sentido donde los roles y las responsabilidades son realmente distintos.
Por eso no conviene llamar agente a cualquier chat con LLM. Un modelo de lenguaje puede responder preguntas dentro de límites claros sin tener derecho a planificar ni a cambiar nada. Un formato con esas características se plantea como agentes de IA cuando la tarea no pide solo diálogo, sino llevar un proceso a través de herramientas, condiciones y puntos de control.
Qué es un chatbot y dónde terminan sus capacidades
Un chatbot es una interfaz de diálogo que lleva al usuario por una ruta definida: según reglas, un guion o respuestas de un modelo de lenguaje dentro de límites fijados. Su trabajo empieza con un mensaje y termina con una respuesta, una solicitud recopilada o el traspaso de la conversación a una persona. La ruta puede tener ramas. Pero esas ramas deben estar descritas antes del lanzamiento.
Este formato encaja cuando hay que responder preguntas frecuentes a partir de una base de conocimiento aprobada. O recopilar contactos y detalles de una solicitud. O filtrar solicitudes irrelevantes antes de hablar con un comercial. Un bot también puede mostrar un estado si ya existe una consulta integrada y reglas claras de acceso a los datos.
La IA puede hacer el diálogo más natural. Puede reformular una respuesta, detectar la intención de un mensaje o extraer los campos necesarios de un texto. Eso no cambia el límite del sistema. Si el bot no elige la siguiente acción por sí mismo, no planifica la secuencia de trabajo ni lleva el proceso a través de condiciones y herramientas, sigue siendo un bot.
El problema más común aquí no es técnico. El dueño del proceso no dejó por escrito qué respuestas están permitidas, cuándo hay que escalar y quién actualiza el contenido. Entonces el bot empieza a responder donde debía pasar el diálogo a un operador.
Más detalles sobre el límite entre un guion de diálogo y la lógica de agente, en el artículo Qué es un chatbot y en qué se diferencia de un agente de IA en 2026.
Agente de IA vs chatbot comparados por escenario
La diferencia entre un chatbot y un agente de IA no se ve en el campo de mensajes, sino en el momento en que el proceso sale del diálogo. Si el sistema debe llevar a una persona de una solicitud a un resultado definido según reglas conocidas, necesitas un bot. Si tiene que decidir entre pasos con base en los datos recibidos, aparece un circuito de agente.
| Criterio | Chatbot | Agente de IA |
|---|---|---|
| Objetivo del sistema | Conducir un diálogo, dar una respuesta o recopilar una solicitud | Recorrer un proceso de trabajo y llevar la tarea hasta un punto de control definido |
| Ruta de acción | Descrita antes del lanzamiento: regla, guion o conjunto de ramas | Se define durante el trabajo dentro de las condiciones permitidas |
| Trabajo con herramientas | Ejecuta una consulta predefinida en un punto concreto del guion | Elige la herramienta adecuada, recibe el resultado y decide qué hacer después |
| Estado del proceso | Guarda el contexto de la conversación o los campos completados | Mantiene el estado de la tarea entre verificaciones, acciones y aprobaciones |
| Control humano | La persona entra según una regla de escalamiento | La persona puede confirmar acciones o decisiones puntuales |
| Consecuencias de un error | Respuesta incorrecta, solicitud mal recopilada o traspaso innecesario al operador | Acción mal elegida, consulta a la fuente de datos equivocada o intento de completar el proceso sin la aprobación necesaria |
Lo que decide no es la interfaz. Lo decide el proceso de negocio. Cuando la ruta se conoce antes del primer mensaje, añadir autonomía no tiene sentido. Solo complica la verificación de reglas y límites de acceso.
El escenario de agente empieza donde el siguiente paso depende de la respuesta de otro sistema. Por ejemplo, el resultado de una verificación cambia qué datos hay que pedir después, si hay que redactar un borrador de decisión o si conviene detenerse para una aprobación.
Un mismo producto no tiene que elegir un solo enfoque. El bot puede ser el punto de entrada: recibir la solicitud, explicar los límites del proceso y recopilar los datos necesarios. El agente puede trabajar aparte, solo para la tarea con herramientas y puntos de control bien definidos. Así es más fácil separar el diálogo de las acciones que afectan los datos o la decisión posterior.
Cuándo basta con un chatbot
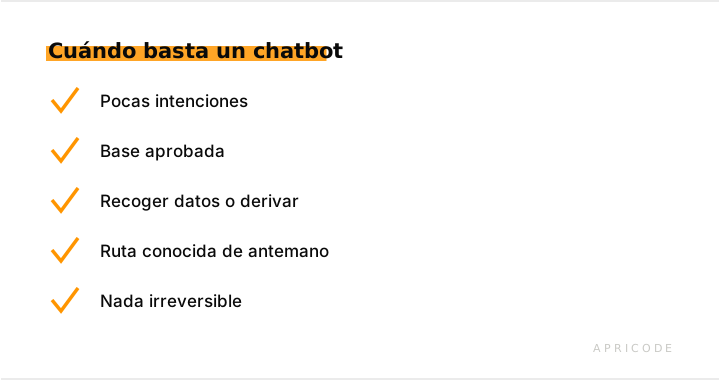
Un chatbot basta cuando el diálogo se puede describir antes del desarrollo: el sistema reconoce un conjunto limitado de intenciones, toma las respuestas de una base aprobada y o recopila los campos necesarios, o pasa la solicitud a una persona. Aquí vale la previsibilidad, no la autonomía por la autonomía.
Un bot sirve si:
- cada intención tiene una respuesta o un siguiente paso definido;
- el contenido está revisado y tiene un responsable que lo actualiza;
- el sistema solo recopila datos para la solicitud y no decide en lugar de una persona;
- la ruta de escalamiento se conoce antes del lanzamiento;
- un error al interpretar un mensaje no dispara una acción imposible de deshacer.
El miedo a que «lo hagan mal» no se quita con el nombre de una plataforma. Antes de empezar hay que acordar los escenarios, la lista de respuestas permitidas, los motivos para pasar a un operador y el responsable de la base de conocimiento. Si una consulta no tiene respuesta aprobada, el bot no debe inventarla. Debe derivar la conversación según la regla, con honestidad.
Este formato también encaja con los bots de Telegram para empresas, cuando el canal se necesita para una ruta de diálogo definida y no para acciones autónomas en sistemas internos.
Cuándo necesitas un agente de IA
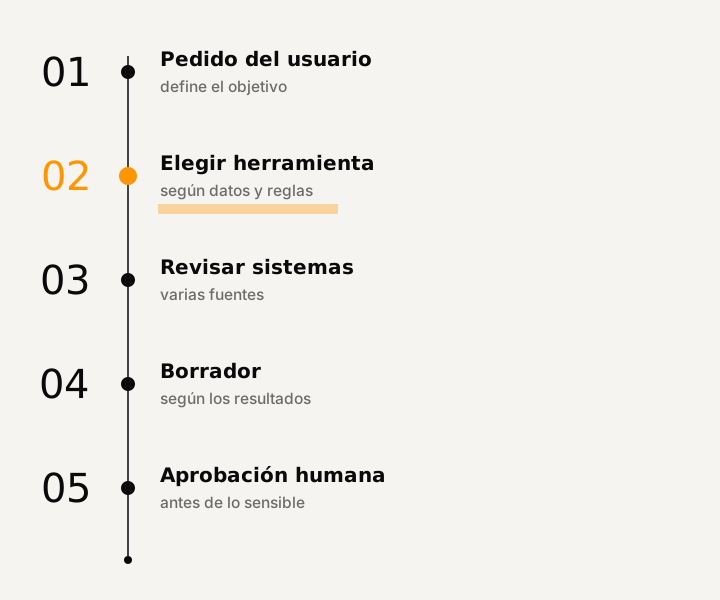
Un agente de IA hace falta cuando el sistema no solo debe responder, sino llevar una tarea por varios pasos dependientes. Tiene que elegir una herramienta, recibir el resultado, contrastarlo con las condiciones y definir la siguiente acción. Para ese trabajo se necesita el estado del proceso. Si no, después de cada llamada el sistema en la práctica vuelve a razonar desde cero.
La señal de un escenario de agente es simple: la ruta no se puede dibujar completa antes de empezar. El siguiente paso depende de lo que devolvió otro sistema, de qué datos faltan o de si una persona aprobó una decisión intermedia. Aquí el plan no es un menú de botones. Es una secuencia de acciones dentro de límites permitidos.
Por ejemplo, la solicitud de un usuario puede requerir verificar datos en varios sistemas. Después de la verificación, el sistema redacta un borrador de decisión. Luego lo pasa a una persona para que lo confirme. Si faltan datos, no cierra el proceso con una respuesta inventada: pide lo que falta o se detiene según la regla.
Un circuito de agente encaja si el sistema debe:
- elegir entre herramientas permitidas según la solicitud;
- guardar el contexto entre la verificación, la acción y la siguiente decisión;
- pasar parte de la tarea a otro agente especializado;
- detenerse antes de una acción que requiere aprobación;
- registrar qué ya se verificó y qué falta por hacer.
Autonomía no significa acceso ilimitado. Conviene separar los permisos de la lógica del diálogo. La lista de herramientas debe estar definida. Las acciones sensibles necesitan puntos de aprobación. Que el sistema pueda leer datos no significa que pueda modificarlos.
Cuando la tarea cumple estas señales, el formato de agentes de IA conviene plantearlo como un circuito de trabajo propio y no como «un chat más listo».
Cómo diseñar una solución de IA cuando no hay un escenario listo
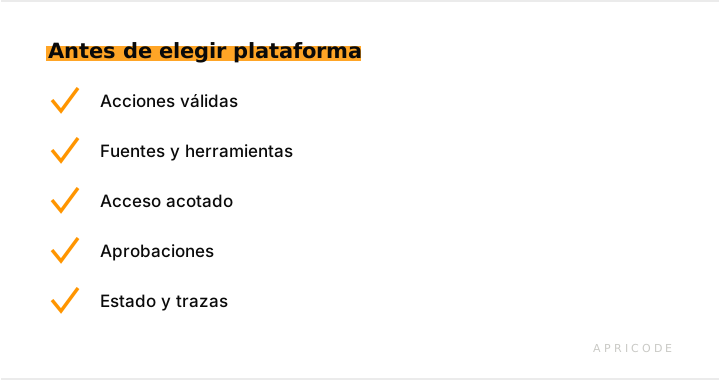
No conviene empezar con la frase «háganme un agente». Primero hay que describir la acción que el sistema tiene derecho a ejecutar sin una persona. No el tema del diálogo. No una lista de deseos. Justo la acción: encontrar un registro, reunir datos, redactar un borrador, pasarlo a revisión o cambiar un estado tras la confirmación.
Después se arma el mapa del proceso:
- qué fuentes de datos puede leer el sistema;
- qué herramientas puede llamar;
- qué campos tiene derecho a modificar;
- en qué condiciones se detiene el proceso;
- qué acciones requieren aprobación explícita;
- quién responde por los datos, las reglas y los cambios en las integraciones.
Este orden sirve para no construir un sistema que sabe hacer muchas cosas, pero del que nadie puede explicar qué tiene permitido exactamente. Un acceso amplio al CRM o a una API interna no es un requisito del escenario de agente. Muchas veces basta con leer datos, redactar un borrador y pasarlo a una persona.
Definidos los límites de las acciones, se define el estado del proceso. Hay que dejar registrado qué ya se verificó, qué herramienta devolvió respuesta, qué falta y en qué paso se necesita aprobación. Aparte hace falta trazabilidad: el registro de las llamadas a herramientas, los resultados recibidos y los motivos por los que el sistema eligió la siguiente acción. Sin eso, un error es difícil de reproducir. Y, por lo tanto, es difícil cambiar la regla.
El riesgo de dependencia de una plataforma aparece antes que la elección de la plataforma misma. El dueño del proceso debe controlar los datos, las reglas de acceso, la lista de integraciones y las condiciones de aprobación. Así la herramienta sigue siendo una forma de implementar, y no el único lugar donde vive la lógica del negocio.
Este enfoque encaja con las soluciones de IA cuando la tarea todavía no tiene una ruta lista, pero sus límites se pueden describir antes de empezar el desarrollo.
Responses API o Agents SDK: dónde está el control
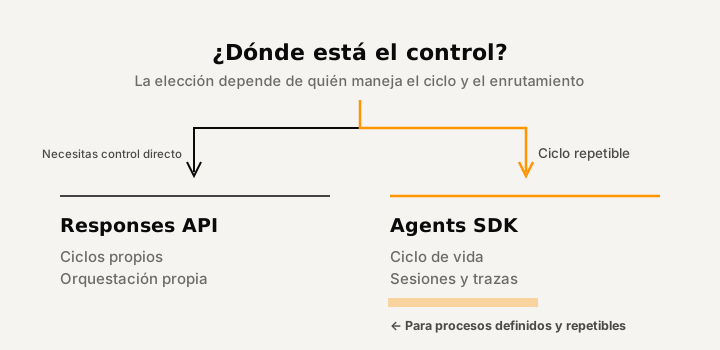
A Responses API y Agents SDK no los separa el nombre del modelo, sino la abstracción base. En Responses API es la respuesta del modelo. En Agents SDK, la ejecución del agente. Eso influye en dónde vive la lógica del proceso: en tu código o en el ciclo que ofrece el SDK.
Responses API conviene cuando necesitas control directo sobre las interacciones con el modelo, los elementos de salida, las herramientas, el estado y la orquestación. El desarrollador decide cuándo volver a llamar al modelo, cómo procesar el resultado de una herramienta y hacia dónde llevar el proceso después de cada verificación. No es el camino «más difícil». Es el camino para un escenario donde no conviene esconder las ramificaciones detrás de un ciclo prefabricado.
Agents SDK ofrece el ciclo y el ciclo de vida del agente. Sirve para procesos conversacionales o transaccionales acotados, con herramientas definidas y patrones de orquestación repetibles. Incluye sesiones, trazabilidad, guardrails y flujos de aprobación reanudables.
La lógica de permisos no debe depender de qué herramienta se eligió. Primero se verifica el derecho a la acción. Luego se llama la herramienta. Solo después de verificar el resultado, el proceso se pasa a aprobación o se cierra.
- async function processAction(request, tools, approvals) {
- if (!request.permission.allows(request.action)) {
- return { status: "rejected", reason: "action_not_allowed" };
- }
- const result = await toolsrequest.action;
- if (!result.ok) {
- return { status: "stopped", reason: result.reason };
- }
- if (request.action.requiresApproval) {
- await approvals.create(request.action, result.data);
- return { status: "waiting_for_approval" };
- }
- return { status: "completed", data: result.data };
- }
Para un proceso multiagente en Responses API, el enrutamiento y la delegación se construyen por cuenta propia. En Agents SDK para eso existen agents-as-tools y handoffs. Runner ejecuta el ciclo de herramientas, cambia de agente después de los handoffs y se detiene al terminar la ejecución o en una pausa para aprobación.
Error típico: dar al agente una acción sin límite
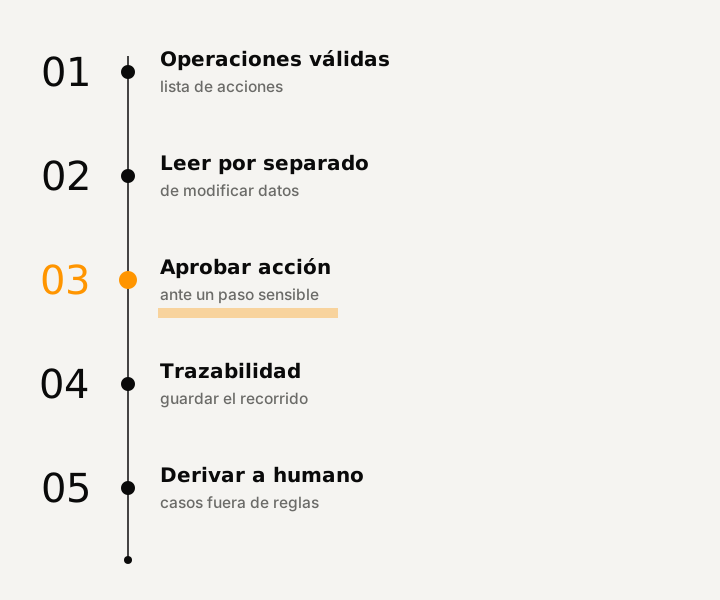
El peor escenario no empieza con un error del modelo, sino con un permiso otorgado sin precisión. El sistema obtiene acceso a una herramienta, interpreta la solicitud de forma más amplia de lo que quería el usuario y lanza una acción sin una confirmación aparte. Si esa acción cambia datos o afecta el proceso, la explicación a posteriori ya no arregla nada.
El límite conviene fijarlo antes de conectar la herramienta:
- definir la lista de operaciones que el sistema puede ejecutar;
- separar la consulta de datos de su modificación;
- llevar las acciones sensibles a una aprobación aparte;
- registrar las llamadas a herramientas, las respuestas y el motivo de cada transición;
- pasar a una persona las solicitudes que no caben en las reglas definidas.
La trazabilidad aquí no es un adorno. Muestra qué intención recibió el sistema, qué herramienta eligió y en qué paso el proceso se desvió. Sin ese registro, el equipo ve la consecuencia, pero no la decisión que llevó a ella.
Para cerrar la pregunta de qué es un agente de IA en la práctica: en Agents SDK, Runner ejecuta el ciclo de herramientas, cambia de agente después de los handoffs y se detiene al terminar la ejecución o en una pausa para aprobación. Eso ayuda a formalizar los puntos de control del proceso. Pero el ciclo por sí solo no decide qué acción se puede permitir. Esa regla la define el dueño del proceso.
Preguntas frecuentes
¿Qué es un agente de IA?
Un agente de IA es una aplicación que planifica el trabajo, llama herramientas, coordina a especialistas y guarda el estado para una tarea de varios pasos. Lo importante no es el nombre de la interfaz ni el modelo de lenguaje en sí. El comportamiento de agente aparece donde el sistema lleva un proceso a través de condiciones, resultados de acciones y decisiones siguientes.
¿Cuándo elegir Responses API?
Responses API se elige cuando necesitas control directo sobre las interacciones con el modelo, los elementos de salida, las herramientas, el estado y la orquestación. El desarrollador define el ciclo de trabajo, las ramificaciones y el momento de la siguiente llamada. Encaja cuando no conviene entregar la ruta a una abstracción prefabricada del SDK.
¿Cuándo elegir Agents SDK?
Agents SDK conviene para procesos conversacionales o transaccionales acotados, con herramientas definidas y una orquestación repetible. El SDK se encarga del ciclo del agente y de parte de la gestión de su ciclo de vida. Los límites de acceso, las operaciones permitidas y los puntos de aprobación igual hay que definirlos aparte.
¿Cuál es la abstracción principal en Responses API y en Agents SDK?
En Responses API la abstracción principal es la respuesta del modelo; en Agents SDK, la ejecución del agente. Esa diferencia define dónde está el control del proceso. En el primer caso el desarrollador construye el ciclo. En el segundo, el SDK gestiona la orquestación repetible de la ejecución.
¿Cómo maneja Agents SDK las llamadas repetidas a herramientas y las ramificaciones?
En Agents SDK, las llamadas repetidas a herramientas y las ramificaciones las gestiona el ciclo del agente que ofrece el SDK. Tras el resultado de una herramienta, el sistema puede continuar el proceso según la lógica definida. Eso no elimina la necesidad de limitar los accesos, describir las acciones permitidas y las excepciones.
¿Cómo se pasa el trabajo entre agentes en Agents SDK?
En Agents SDK, el trabajo entre agentes se pasa con agents-as-tools y handoffs. El primer enfoque permite que un agente llame a otro como herramienta. Un handoff transfiere la ejecución a otro agente cuando la siguiente parte del proceso necesita su especialización.
¿Qué hace Runner en Agents SDK?
Runner en Agents SDK ejecuta el ciclo de herramientas, cambia de agente después de los handoffs y se detiene al terminar la ejecución o en una pausa para aprobación. Por eso la aprobación conviene diseñarla como un límite propio del proceso. Una acción sensible no debe ejecutarse solo porque la herramienta está disponible para el agente.
¿Te resultó útil el artículo?
Artículos relacionados
 Desarrollo
Automatización de procesos de negocio desde cero — 5 niveles, de Zapier a código propio
Guía7 min de lectura
Excel → Google Sheets → no-code (Zapier, Make) → CRM → backend propio. Cinco niveles de automatización con los que se arma un negocio digital completo, y cuándo activar cada uno.
 CRM y automatización
Qué es un CRM explicado en palabras simples
Guía7 min de lectura
Un CRM no es un «programa de moda para empresas grandes». Te explicamos qué es, para qué sirve, qué tipos hay y cómo no pagar de más por una solución que igual tendrás que rehacer.